RaTurka

Next-GenServer-Management-Ökosystem

Von Reseller-Hosting bis hin zu Enterprise-E-Mail, DNS-Delegierung und Zero-Trust-SSH-Genehmigung — alles, was Sie von einem modernen Panel erwarten, in nur 30 MB RAM.

Klassische Serverkontrolle trifft auf moderne Kernel-Sicherheit, granulare Berechtigungen und blitzschnelle Ausführung.
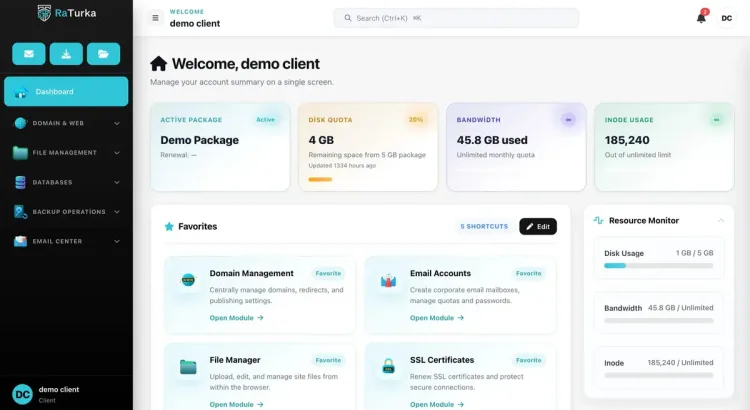
RaTurka Server Management Panel Dashboard

Unterstützte Technologien & Plattformen

DockerNginxMySQLUbuntuCloudflareRedisNode.jsWordPressDockerNginxMySQLUbuntuCloudflareRedisNode.jsWordPress
RaTurka

Was ist RaTurka?

RaTurka ist ein voll ausgestattetes Serververwaltungssystem, mit dem Sie alle Ihre Server über ein Bedienfeld steuern können. Es verfügt über alle Funktionen klassischer Hosting-Panels – plus moderne Sicherheit, granulares RBAC und vollständige Serverkontrolle.

RaGent Agent

RaGent Agent

Leichter Agent und Verwaltungspanel auf dem Server installiert. Verwalten Sie Hosting, Docker, E-Mail, DNS und mehr über eine einzige Schnittstelle.

RaVision

RaVision

Validiert kontinuierlich jede Sitzung in Echtzeit. Verhindert Token-Diebstahl und unbefugten Zugriff.

RaDome

RaDome

Edge-Bedrohungserkennung mit eBPF/XDP und KI-gesteuerter WAF; schützt das gesamte Agentennetzwerk durch P2P-Schwarmintelligenz.

RaWarden

RaWarden

Sperrt jede privilegierte SSH-Sitzung hinter einer menschlichen Genehmigung. Authentifizierung allein reicht nicht aus – die Root-Shell erfordert eine Panel-Abmeldung.

Warum RaTurka?

Sicherheit und Leistung auf Enterprise-Niveau mit minimalem Ressourcenbedarf.

30 MB RAM-Bedarf

Verbraucht inklusive aller Systemkomponenten nur 30 MB Arbeitsspeicher. Läuft selbst auf kleinsten VPS und Servern absolut reibungslos.

Agenten-basierte Architektur

Leichte Agenten auf jedem Server ermöglichen die zentrale Verwaltung Ihrer gesamten Infrastruktur ohne SSH-Key-Sharing.

Docker & Stack-Orchestrierung

Verwalten Sie Container, Docker Compose-Dateien, Node.js und Datenbanken direkt über ein intuitives Dashboard.

Zero-Trust-Sicherheit

Integrierte Sitzungsverifizierung (RaVision), eBPF-DDoS-Schutz (RaDome) und menschlich genehmigter SSH-Zugriff (RaWarden).

RaVision-Überwachung
RaDome Schutz
Agenten-Architektur
Bedrohungserkennung
Vorfallreaktion
RaVision-Überwachung
RaDome Schutz
Agenten-Architektur
Bedrohungserkennung
Vorfallreaktion
RaVision-Überwachung
RaDome Schutz
Agenten-Architektur
Bedrohungserkennung
Vorfallreaktion
Log-Analyse
Bereitstellung & Deploy
Fullstack-Sicherheit
Metrik-Erfassung
Schneller Schutz
Log-Analyse
Bereitstellung & Deploy
Fullstack-Sicherheit
Metrik-Erfassung
Schneller Schutz
Log-Analyse
Bereitstellung & Deploy
Fullstack-Sicherheit
Metrik-Erfassung
Schneller Schutz
API-Sicherheit
Netzwerk-Monitoring
Cloud-Infrastruktur
Datenbank-Sicherheit
Verschlüsselung
API-Sicherheit
Netzwerk-Monitoring
Cloud-Infrastruktur
Datenbank-Sicherheit
Verschlüsselung
API-Sicherheit
Netzwerk-Monitoring
Cloud-Infrastruktur
Datenbank-Sicherheit
Verschlüsselung
RaVision-Überwachung
RaDome Schutz
Agenten-Architektur
Bedrohungserkennung
Vorfallreaktion
RaVision-Überwachung
RaDome Schutz
Agenten-Architektur
Bedrohungserkennung
Vorfallreaktion
RaVision-Überwachung
RaDome Schutz
Agenten-Architektur
Bedrohungserkennung
Vorfallreaktion
Log-Analyse
Bereitstellung & Deploy
Fullstack-Sicherheit
Metrik-Erfassung
Schneller Schutz
Log-Analyse
Bereitstellung & Deploy
Fullstack-Sicherheit
Metrik-Erfassung
Schneller Schutz
Log-Analyse
Bereitstellung & Deploy
Fullstack-Sicherheit
Metrik-Erfassung
Schneller Schutz
API-Sicherheit
Netzwerk-Monitoring
Cloud-Infrastruktur
Datenbank-Sicherheit
Verschlüsselung
API-Sicherheit
Netzwerk-Monitoring
Cloud-Infrastruktur
Datenbank-Sicherheit
Verschlüsselung
API-Sicherheit
Netzwerk-Monitoring
Cloud-Infrastruktur
Datenbank-Sicherheit
Verschlüsselung

Intelligente Sicherheitsworkflows

Verwalten Sie alle Ihre Sicherheitsworkflows auf einer einzigen Plattform – von der Bedrohungserkennung über die Protokollanalyse und die Bereitstellung bis zur Verschlüsselung.

Wichtigste Kernfunktionen

Der technologische Vorsprung, der RaTurka zur ersten Wahl für professionelle Infrastrukturen macht.

100% Anpassbar

Konfigurieren Sie jede Regel, jeden Schwellenwert und jede Richtlinie nach Bedarf. Vorgefertigte Vorlagen oder eigene Regeln — volle Kontrolle.

RaVision

Standardmäßig sicher

Vom Moment der Installation an durch Zero-Trust-Architektur geschützt. Keine manuelle Erstkonfiguration nötig.

Blitzschnelle Reaktion

Echtzeit-Bedrohungserkennung direkt im Kernel. Maximale Sicherheit ohne jegliche Leistungseinbußen.

Mehrschichtige Verteidigung

RaVision-Monitoring, RaDome-Schwarmimmunität und moderne Verschlüsselung greifen nahtlos ineinander für echte Tiefenverteidigung.

Agenten-Netzwerk

Verteilt

Verschlüsselung

AES-256

Verfügbarkeits-SLA

99.9%

Team-Verwaltung

Weisen Sie Teammitgliedern granulare Rollen und Rechte zu (RBAC). Inklusive Audit-Logs und SSO-Anbindung.

A
B
C
D
+ unbegrenzte Mitglieder
ZERO-TRUST-SITZUNGSSCHUTZ

RaVision

Kontinuierliche Sitzungsverifizierung & Token-Schutz

RaVision, RaVision überprüft jede Sitzung in Echtzeit

  • Kryptografische Bindung von Sitzungstoken an das Gerät
  • Automatische Beendigung bei Standort- oder Geräteabweichung
  • Lückenloser Nachweis für Compliance und Sicherheitsaudits
  • Jede Anmeldung und Abmeldung wird systematisch protokolliert
eBPF_SHIELD_ONLINE

RaVision Agent

srv-01@raturka.com

Scan läuft...

0

Blockierte Angriffe

247

Mittlere Reaktionszeit

99.9%

Fehlalarm-Rate

DDoS-SCHUTZ AUF KERNEL-EBENE

RaDome

Verteilte Schwarmintelligenz gegen DDoS-Angriffe

eBPF-basierte Filterung verwirft bösartigen Datenverkehr, bevor er die Anwendungsschicht erreicht.

10+

Erkennungszeit

7/24

Netzwerk-Overhead

PRIVILEGIERTER ZUGANG

RaWarden

Menschlich genehmigter Zero-Trust SSH-Zugriff

Keine statischen Schlüssel mehr auf Servern — jeder administrative Zugriff erfordert eine explizite Bestätigung.

  • Just-in-Time-Berechtigungen mit automatischer Ablaufzeit
  • Vollständige Aufzeichnung aller SSH-Sitzungsaktivitäten
  • Zwei-Personen-Prinzip für geschäftskritische Systeme
  • Fehler geschlossen: kein Panel, keine Shell

60er Jahre

Genehmigungs-Timeout

0

Stille erfolgreiche Anmeldungen

bash

$ ssh root@prod-server-01

Authentifizierung erfolgreich.

GENEHMIGUNGSCODE: 847-291

Warten auf Genehmigung des Gremiums... ⏱ 60 s

✓ Genehmigt → Berechtigungsverlust → /bin/bash

root@prod-server-01

185.220.x.x · RaDome: 12/100 [safe]

✓
✗

Erste Schritte in wenigen Minuten

Installieren Sie RaGent auf Ihren Servern und verwalten Sie Ihre gesamte Infrastruktur über ein einziges Panel. Starten Sie direkt mit unserem dauerhaft kostenlosen Tarif.

Docker-Orchestrierung
eBPF DDoS-Schutz
Node.js Support
Zero-Trust SSH
30 MB RAM
SSL-Automatisierung
Herdenimmunität
Sitzungssicherheit
Agentenarchitektur
Zentralisierte Steuerung
WAF-Schutz
Node.js & Docker
RBAC-Management