新一代服务器管理生态系统
从分销主机到企业邮箱、DNS 智能委派与零信任 SSH 审批 — 一切仅需 30 MB 内存。
经典托管面板可以做到的一切 - 加上现代安全性、精细 RBAC 和完整服务器控制。
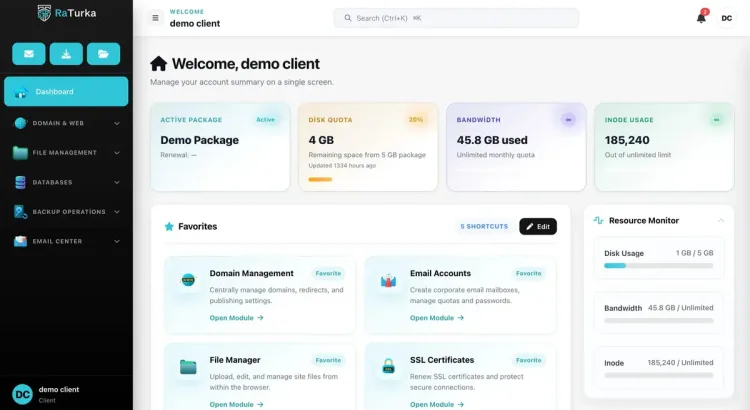
经典托管面板可以做到的一切 - 加上现代安全性、精细 RBAC 和完整服务器控制。
我们支持的技术
RaTurka 是一款功能齐全的服务器管理系统,可让您从一个面板控制所有服务器。它具有经典托管面板的所有功能 - 加上现代安全性、精细 RBAC 和完整的服务器控制。
RaGent Agent
服务器上安装的轻量级代理和管理面板。从单一界面管理托管、Docker、邮件、DNS 等。
RaVision
持续实时验证每个会话。防止令牌被盗和未经授权的访问。
RaDome
使用 eBPF/XDP 和 AI 驱动的 WAF 进行边缘威胁检测;通过 P2P 群体智能保护整个代理网络。
RaWarden
在人工批准后控制每个特权 SSH 会话。仅凭身份验证是不够的 — root shell 需要面板签名。
企业级安全标准与极致轻量化系统资源占用。
仅使用 30MB 内存(包括所有系统组件)。即使在资源有限的服务器上也能顺利运行。
部署到每台服务器的轻型代理让您可以从单个面板管理整个队列。
通过内置集成监控、管理和保护 Node.js 进程和 Docker 容器。
从一个面板查看您的整个基础设施。实时指标、警报和远程干预触手可及。
在单一平台中管理所有安全工作流程 — 从威胁检测到日志分析、部署到加密。
让 RaTurka 脱颖而出的技术优势。
配置每个规则、阈值和策略以适应您的基础设施。使用现成的模板或从头开始构建 - 完全控制,您的方式。
从您安装的那一刻起,就受到零信任架构的保护。无需额外配置。
实时威胁检测。在不牺牲性能的情况下实现最大的安全性。
RaVision 主动监控、RaDome 集体免疫和内置加密层协同工作,提供纵深防御。任何一个漏洞都无法危害整个系统。
代理网络
分布式
加密
AES-256
正常运行时间 SLA
99.9%
使用基于角色的访问控制 (RBAC) 为每个团队成员分配精确的权限。包括 SSO 和审核日志。
您的会话,并且仅属于您。
RaVision, 持续验证登录到面板的每个会话。实时检测并终止令牌盗窃、会话劫持和未经授权的访问尝试。
RaVision Agent
srv-01@raturka.com
0
威胁
247
扫描
99.9%
正常运行时间
在边缘检测,群体学习。
RaDome 是一个在每台服务器上运行的自主边缘防御平台。它使用 eBPF/XDP 在内核边界阻止 DDoS,使用 AI 驱动的 WAF 检查 L7 流量,并通过 P2P 群在所有节点上传播学习到的威胁情报。拖动地球仪探索代理网络。
10+
代理节点
7/24
连续分析
身份验证不够;需要人工批准。
RaWarden 将 SSH 会话置于内核级控制之下。即使密钥通过身份验证,在管理员批准之前也不会打开 shell。在 60 秒内批准或拒绝 — 拒绝并关闭连接。
60 年代
批准超时
0
静默成功登录
$ ssh root@prod-server-01
身份验证成功。
批准代码:847-291
等待专家组批准... ⏱ 60 秒
✓ 已批准 → 权限下降 → /bin/bash
root@prod-server-01
185.220.x.x · RaDome: 12/100 [safe]